Notification concernant la campagne de phishing visant Hostico
La marque Hostico est visée par une campagne de phishing de grande envergure. Découvrez comment identifier les messages frauduleux et quelles mesures de protection nous vous recommandons.
Au cours des deux derniers jours, la marque Hostico est devenue la cible d'une vaste campagne de phishing, par le biais de laquelle des messages e-mail frauduleux utilisant de manière non autorisée l'identité de notre entreprise sont diffusés. Le but de ces messages est de tromper les destinataires et de les inciter à accéder à des pages web malveillantes, où leurs données personnelles, informations d'identification ou données bancaires peuvent être compromises.
Les premières signalements ont été reçus samedi, 10 octobre 2026, vers 13h00, lorsque plusieurs destinataires nous ont informés de l'existence de courriels suspects, présentés comme étant des communications officielles de Hostico. Au cours de la journée de dimanche, 11 octobre 2026, l'activité frauduleuse s'est intensifiée considérablement, des vagues répétées de messages ayant été identifiées comme étant distribuées aux détenteurs de domaines .ro.
Quelles mesures ai-je prises jusqu'à présent ?
Immédiatement après la réception des premières réclamations, nous avons commencé les démarches nécessaires pour informer les utilisateurs et limiter l'impact de cette campagne.
Dans un premier temps, nous avons publié des avertissements dans la section des notifications du site web Hostico, ainsi que sur nos canaux officiels de médias sociaux, pour attirer l'attention sur les messages frauduleux en circulation.
Parallèlement, des notifications d'abus ont été envoyées aux entités responsables de l'administration des domaines impliqués dans l'attaque. Ces signalements ont visé à la fois le domaine associé aux adresses utilisées pour l'envoi des messages, ainsi que le domaine utilisé pour rediriger les destinataires vers les pages malveillantes.
Étant donné l'intensification de la campagne au cours de la journée de dimanche, 11 octobre 2026, nous avons décidé d'étendre les mesures d'information. Ainsi, une notification a été envoyée par newsletter à tous les clients de Hostico, et la présente information a également été publiée sur notre blog, afin qu'elle puisse être consultée par toute personne recevant un tel message.
Comment les messages frauduleux peuvent-ils être identifiés ?
Les attaquants essaient de créer l'impression que les messages proviennent de Hostico, en utilisant le nom de l'entreprise et des éléments qui peuvent suggérer une communication légitime. De telles tentatives peuvent invoquer des problèmes liés aux services, aux domaines, aux factures ou à la sécurité du compte, afin d'inciter les destinataires à agir sans vérifier l'authenticité de la demande.
Un élément important à ce sujet est les liens inclus dans ces messages. Ceux-ci dirigent les utilisateurs vers des sites web qui imitent des pages légitimes, dans le but de collecter les informations saisies, y compris des mots de passe ou des données de cartes bancaires.
Pour faciliter l'identification de ces tentatives de fraude, nous présentons ci-dessous un exemple de message transmis dans le cadre de la campagne actuelle. Cela illustre la manière dont les attaquants essaient d'utiliser l'identité de Hostico pour donner de la crédibilité aux demandes et amener les destinataires à accéder à des liens externes.
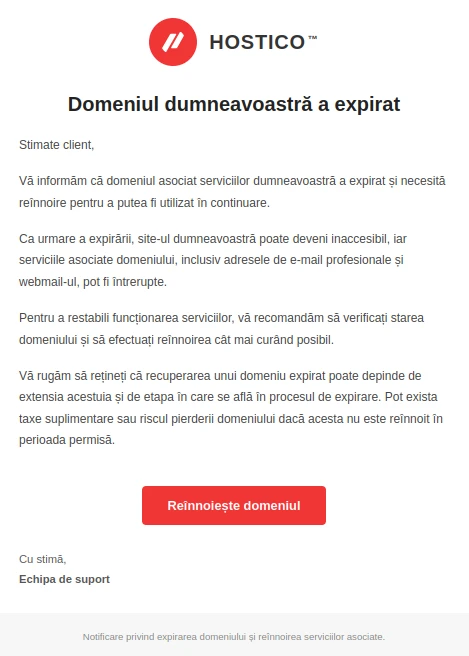
Nous mentionnons que l'exemple présenté ne représente pas nécessairement la seule variante des messages en circulation, étant la variante qui a été identifiée sur le moment. Le contenu, les adresses des expéditeurs et les liens utilisés peuvent être modifiés au cours de la campagne, c'est pourquoi nous recommandons de ne pas vous fier uniquement à la ressemblance avec le message illustré.
Jusqu'à présent, parmi les adresses identifiées dans la distribution des messages frauduleux figurent :
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Important : Les deux adresses e-mail ne sont pas nécessairement les seules utilisées. Les attaquants peuvent également utiliser d'autres adresses e-mail ou domaines pour poursuivre la campagne. Pour cette raison, nous recommandons de vérifier tout message suspect, quelle que soit l'adresse ou le nom de l'expéditeur affiché.
Nous précisons que ces messages ne sont pas envoyés par Hostico et ne représentent pas des communications officielles de notre entreprise.
Comment vérifiez-vous si un message provient de Hostico ?
Les communications officielles concernant les services contractés sont envoyées aux adresses e-mail associées aux comptes clients ou aux sous-contacts autorisés. Parmi les adresses officielles utilisées par Hostico figurent :
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- help@hostico.com | tehnic@hostico.com
La vérification de l'adresse de l'expéditeur est un premier pas, mais elle ne doit pas être le seul critère pris en compte, car certains messages frauduleux peuvent falsifier même les informations affichées dans le champ de l'expéditeur.
Dans le cas où vous recevez un message demandant d'effectuer un paiement, de mettre à jour des informations d'identification ou de confirmer des informations personnelles, nous vous recommandons d'accéder directement au site web hostico.ro, en saisissant manuellement l'adresse dans le navigateur, sans utiliser les liens dans le message suspect.
Les factures et la situation des paiements peuvent être vérifiées dans la zone client Hostico, dans la section Financier. Toute opération de paiement doit être effectuée exclusivement par le biais des canaux officiels et du processeur de paiements utilisé par Hostico.
Que devez-vous faire si vous avez accédé à un lien suspect ?
Si vous avez reçu l'un de ces messages, le simple fait de recevoir l'e-mail ne signifie pas que vos informations ont été compromises. Il est cependant important de ne pas cliquer sur les liens et de ne pas fournir de données via les pages indiquées.
Dans le cas où vous avez déjà accédé à un lien frauduleux ou fourni des informations sur une page suspecte, nous vous recommandons de prendre les mesures suivantes, en fonction des données divulguées :
- Changez le mot de passe du compte Hostico. Si vous avez saisi vos informations d'identification sur une page suspecte, effectuez immédiatement la réinitialisation du mot de passe du compte client. Si le même mot de passe est utilisé pour d'autres services, modifiez-le également dans ceux-ci.
- Activez l'authentification à deux facteurs (2FA). Cette fonctionnalité offre un niveau supplémentaire de protection contre l'accès non autorisé. Vous pouvez consulter la documentation sur l'activation de l'authentification à deux facteurs.
- Contactez immédiatement la banque émetrice de la carte. Si vous avez fourni des coordonnées bancaires ou des informations sur la carte, demandez l'évaluation de la situation et, si nécessaire, le blocage ou le remplacement de la carte pour prévenir les transactions non autorisées.
- Vérifiez l'activité des comptes. Surveillez toute connexion inhabituelle, les modifications non sollicitées et les transactions que vous ne reconnaissez pas.
- Vérifiez la sécurité de l'appareil. Si vous avez téléchargé ou exécuté des fichiers provenant de messages suspects, effectuez une analyse avec une solution de sécurité à jour.
Les campagnes de phishing peuvent évoluer rapidement, tant par le changement des adresses d'expédition que par l'utilisation de nouveaux domaines ou variantes de messages. C'est pourquoi l'identification d'une adresse frauduleuse ne garantit pas que les tentatives ultérieures utiliseront la même source.
Nous vous encourageons à traiter avec prudence toute communication non sollicitée vous demandant d'effectuer un paiement urgent, de vous connecter ou de fournir des informations confidentielles. En cas de doute, la vérification directe par les canaux officiels est toujours préférable à l'accès à un lien dans un message suspect.
Pour des questions, la vérification de l'authenticité de certains messages ou le signalement de tentatives de phishing utilisant l'identité de Hostico, vous pouvez nous contacter à office@hostico.com ou via la page officielle de contact.
Nous remercions toutes les personnes qui nous ont signalé ces tentatives. Les informations transmises nous ont permis de réagir dès les premiers messages identifiés et d'informer dans un délai court un nombre aussi élevé que possible d'utilisateurs.

